Обещают вернуть украденные деньги, но требуют новую оплату
Национальный банк Казахстана предупредил об участившихся случаях мошенничества с использованием поддельных документов. Злоумышленники оформляют письма на фирменных бланках регулятора и обращаются к гражданам якобы от его имени.
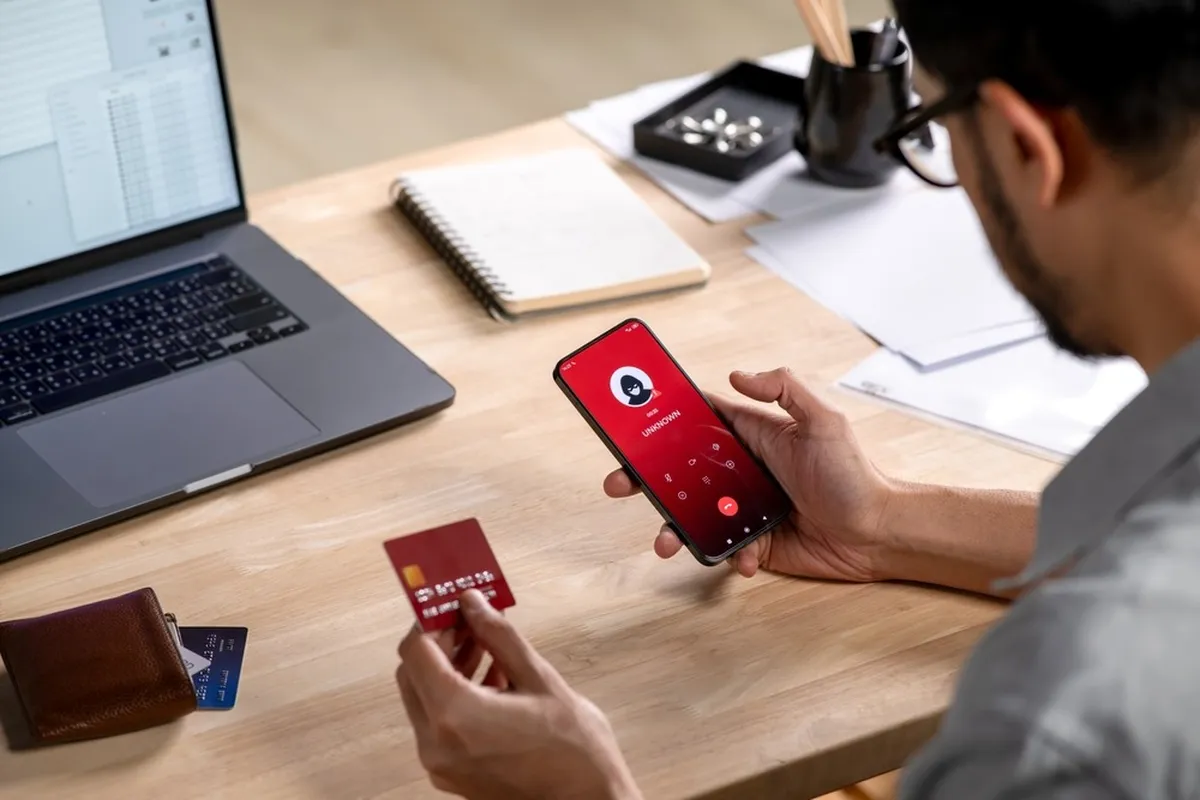
Сценариев несколько. В одном случае человеку сообщают, что он стал жертвой мошенников, и предлагают перевести деньги для их "безопасного возврата". В другом – уведомляют о поступлении денежного перевода, но требуют сначала оплатить дополнительные процедуры. Например, регистрацию или декларирование средств, якобы необходимые для завершения операции.
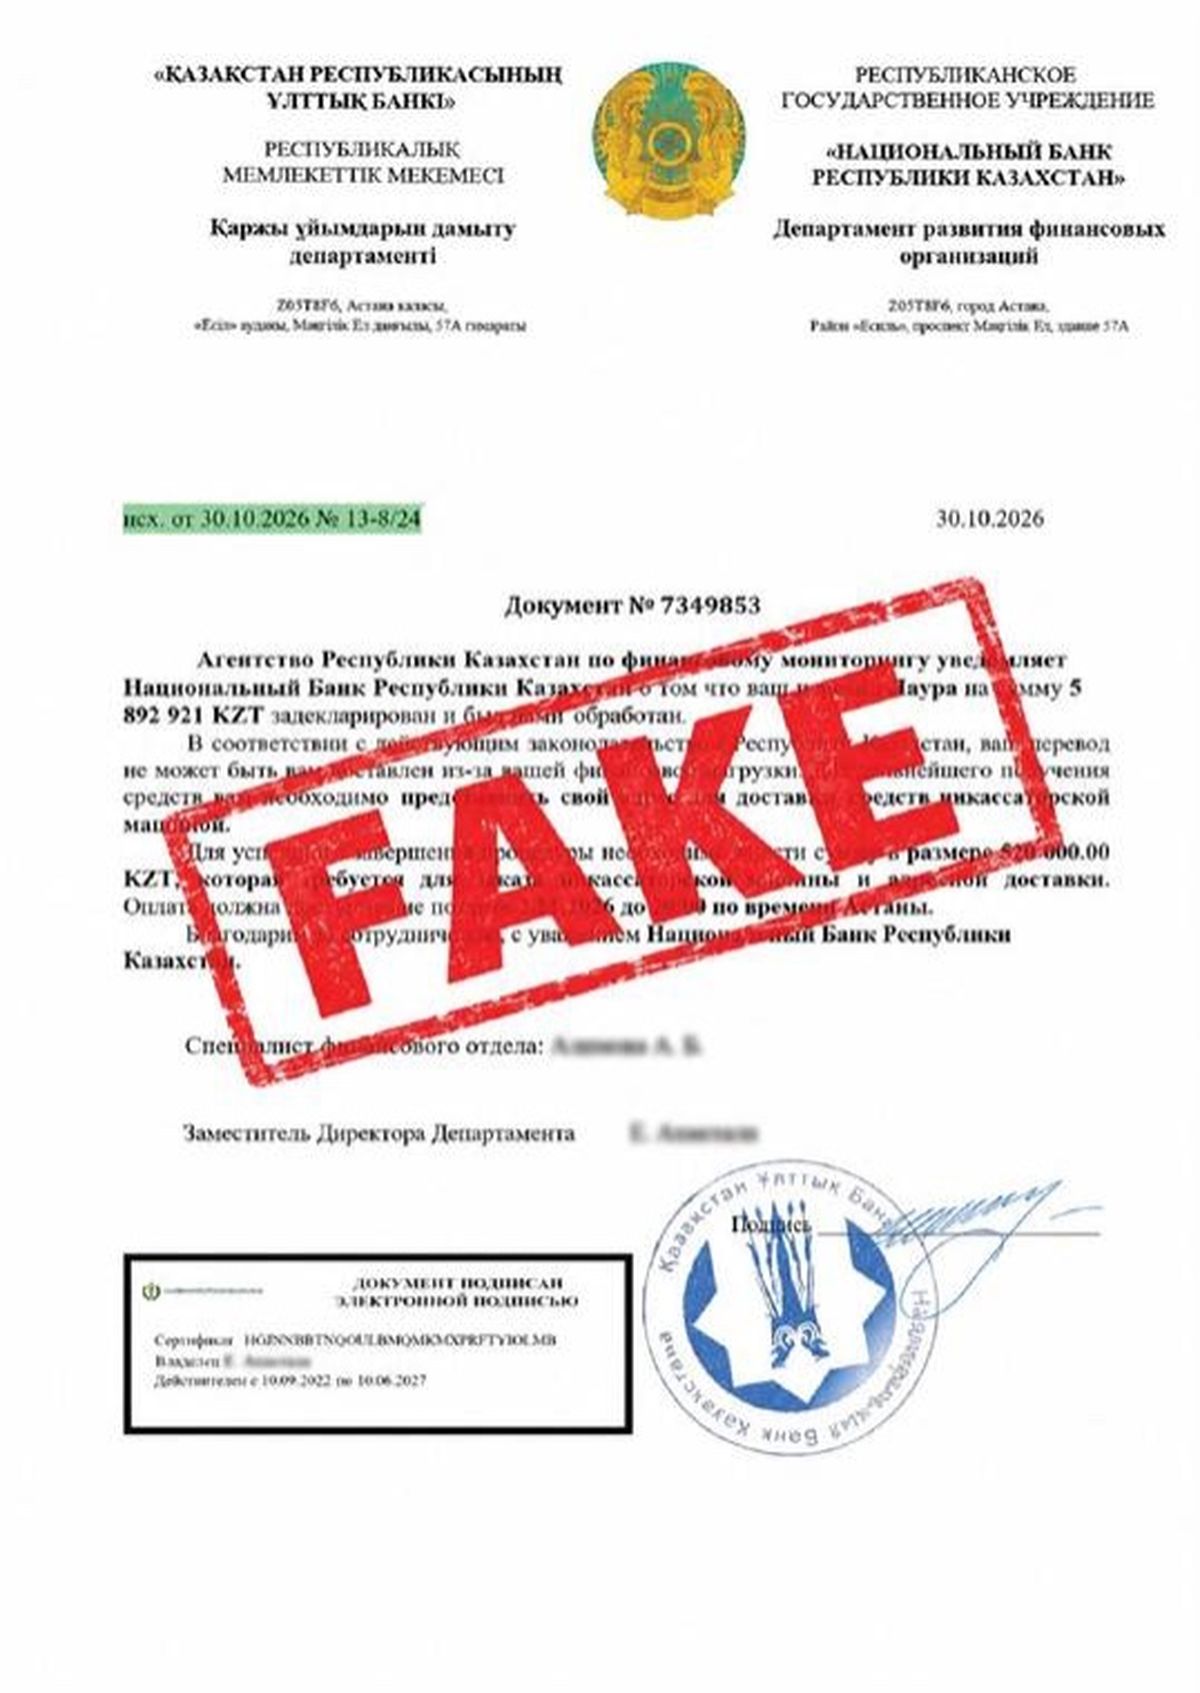
В некоторых случаях в схеме фигурируют люди, которые представляются сотрудниками Национального банка или Агентства по финансовому мониторингу. Они могут предлагать заказать инкассаторскую машину и организовать адресную доставку денег.
Даже печати и электронная подпись могут быть поддельными
В Нацбанке отдельно обратили внимание на документы, которые используют злоумышленники. По информации регулятора, электронная цифровая подпись и оттиск печати на таких письмах не соответствуют установленным требованиям.
При этом наличие официального логотипа, печати или других реквизитов само по себе не подтверждает подлинность документа.
Национальный банк подчёркивает, что не обслуживает счета физических лиц, не занимается декларированием их денежных средств и не проводит денежные расчёты с населением.
Как понять, что перед вами мошенники
В Нацбанке напомнили, что регулятор не ведёт переписку с физическими лицами через мессенджеры, электронную почту или социальные сети.
Обращения граждан рассматриваются в установленном порядке, в том числе через информационную систему "Е-өтініш". Служебная переписка Нацбанка преимущественно ведётся с государственными органами, финансовыми организациями и другими юридическими лицами по вопросам его компетенции.
Поэтому просьба перевести деньги за возврат средств, декларирование или оформление доставки от имени Нацбанка – повод насторожиться. Не следует отправлять деньги на сомнительные счета или доверять документам только из-за официального оформления.
Если человек столкнулся с подобной схемой, ему рекомендуют обратиться с заявлением в правоохранительные органы.
Как мошенники делают поддельные письма убедительными
Для создания фальшивых документов злоумышленникам не обязательно получать доступ к внутренним базам государственных органов. Они могут использовать информацию из открытых источников: имена и должности сотрудников, логотипы ведомств, образцы официальных бланков и служебных удостоверений.
На портале eGov также предупреждали, что персональные данные могут попадать к мошенникам через утечки баз компаний, взломанные аккаунты, поддельные сайты и анкеты. Даже отдельные сведения о человеке помогают злоумышленникам вызвать доверие – например, если во время разговора они называют его имя, дату рождения или ИИН.
При этом проверить подлинность документа можно не только визуально. Если справка выдана через eGov, её можно проверить на официальном портале по ИИН или БИН и уникальному коду документа. Однако наличие логотипа, печати или изображения подписи в присланном PDF ещё не доказывает его подлинность.
Как мошенники заранее готовятся к атаке
Ранее мы писали о четырёх распространённых способах кибератак. Генеральный директор TLabTechnologies Константин Ким объяснял, что одним из главных инструментов мошенников остаётся социальная инженерия – психологическое воздействие, с помощью которого человека убеждают самостоятельно перевести деньги, раскрыть данные или совершить другое нужное преступникам действие.
По словам эксперта, подготовка к атаке часто начинается со сбора персональной информации. Злоумышленники изучают потенциальную жертву, а затем подбирают сценарий, который будет выглядеть для неё максимально убедительно.
"В первую очередь подготовка к этой атаке, сбор персональных данных. Сбор информации, составление портрета, и потом уже дальше психологическое воздействие", – объяснял Константин Ким.
Эксперт также отмечал, что опасность могут представлять фишинговые ссылки, поддельные сайты, электронные письма с вложениями и заражённые файлы. В результате человек может не только передать мошенникам собственные данные, но и открыть им доступ к устройству или информационным системам организации.


 поиск